El distanciamiento social obligatorio nos ha traído la necesidad de utilizar la tecnología de forma intensiva (en el ámbito laboral en forma de teletrabajo) y con ello ha aumentado el riesgo cibernético.
Esta precipitación de la digitalización en el ámbito de las empresas difícilmente tiene camino de retorno. Por este motivo, nos parece interesante estar atentos las nuevas tendencias en seguridad digital, ya que conocerlas nos ayudará a proteger nuestras empresas los próximos años.
Ya hace tiempo que se habla del Internet de las Cosas (IoT) en el entorno doméstico y con el incremento del teletrabajo, estos dos ámbitos se mezclan constantemente poniéndose en riesgo mutuamente. Des del punto de vista de la seguridad digital de la empresa (que es lo que nos atañe en este post), cada vez más se pide precaución también en prácticas y usos que forman parte de la vida privada y familiar del trabajador, porque claramente pueden ser una puerta de entrada para los cibercriminales.
“A medida que más y más partes de nuestra vida laboral y doméstica se digitalicen, la seguridad cibernética seguirá siendo el eje de la seguridad empresarial” Jake Moore ESET Security Specialist
El teletrabajo pone en riesgo la ciberseguridad
La estrategia en ciberseguridad de cualquier negocio debe basarse en la educación en este campo de las personas que lo integran. Por ello creamos la Guía para PYMES – Como prevenir y afrontar ataques cibernéticos.
Debemos entender a nuestros trabajadores para ofrecerles los recursos, la capacitación y la motivación necesaria para ejecutar protocolos eficientes que guardaran a la compañía de las malas intenciones de los ciberdelincuentes.
“El 95% de las incidencias en ciberseguridad se deben a errores humanos” Oficina de Seguridad del Internauta.
A continuación enumeramos las amenazas que están en auge, las cuales se pueden evitar , en gran medida, si la persona o la organización que las padece es consciente del riesgo, toma medidas para sortearlas y además está en un mínimo estado de alerta.
La mutación del ramsonware
Entre los continuos incidentes cibernéticos, predominan los ataques a través de ramsonware, técnica que ha evolucionado y sofisticado en los últimos años.
Hasta ahora, un ataque por ramsonware consistía básicamente en el bloqueo de la máquina, impidiendo al usuario accediendo a su información hasta pagar un rescate.
Esta técnica ha mutado hacia modalidades más sofisticadas como que, antes de bloquear el acceso, el delincuente se guarda una copia de la información sensible y amenaza en publicar o vender su contenido en el caso que la víctima no pague la cantidad exigida. Con la sofisticación de este tipo de delito, también han incrementado las cantidades económicas solicitadas por los delincuentes.
Este nuevo modus operandi provoca que no sea suficiente conseguir frustrar un ataque o recuperar los datos, ya que de todas formas el delincuente puede extorsionar con lo que haya extraído en su intento, aunque sea poco.
La sigilosidad del Malware Fileless
Se trata de ataques difíciles de detectar porque se aprovechan de las herramientas y los procesos del propio sistema operativo del dispositivo para llevar a cabo su actividad maliciosa.
Esto convierte en inútiles barreras de seguridad destinadas a interceptar los virus convencionales, preparadas para detectar la incorporación de archivos externos.
Este método no es nuevo, pero sí que está en auge y los expertos temen que este año será un gran protagonista en materia de ataques cibernéticos.
Vishing, llamadas telefónicas fraudulentas.
El término viene de la combinación de Voice (Voz) y Phishing (práctica fraudulenta a través de correo electrónico y SMS). Este tipo de ataque utiliza un canal de lo más tradicional, una llamada telefónica, y técnicas de ingeniería social. Consiste en ganarse la confianza del interlocutor y sonsacarle información sensible, haciéndose pasar por una entidad, empresa o persona de confianza.
Muchas veces incluso se utiliza un sistema de voz automatizado.
Esta tipología de ciberataque gana peligrosidad en un contexto de teletrabajo, pues la falta de presencialidad lo convierte en una situación más plausible y, a priori, menos sospechosa para la víctima.
Nueva tendencia Zero Trust
Dado que un 30% de ataques cibernéticos se originan dentro de la organización (sea de forma voluntaria o involuntaria), la tendencia es no confiar en ningún usuario o dispositivo externo e interno de la empresa.
La estrategia Zero Trust requiere una autentificación por usuario y máquina, siempre que se intente acceder a la información hospedada en la red, forme o no parte de del perímetro de esta.
Como prevenir esas amenazas
Las medidas preventivas no se alejan demasiado a las ya propuestas hasta ahora, pero ante el teletrabajo y la evolución de los métodos de los ciberataques, se requieren herramientas técnicas un tanto más sofisticadas.
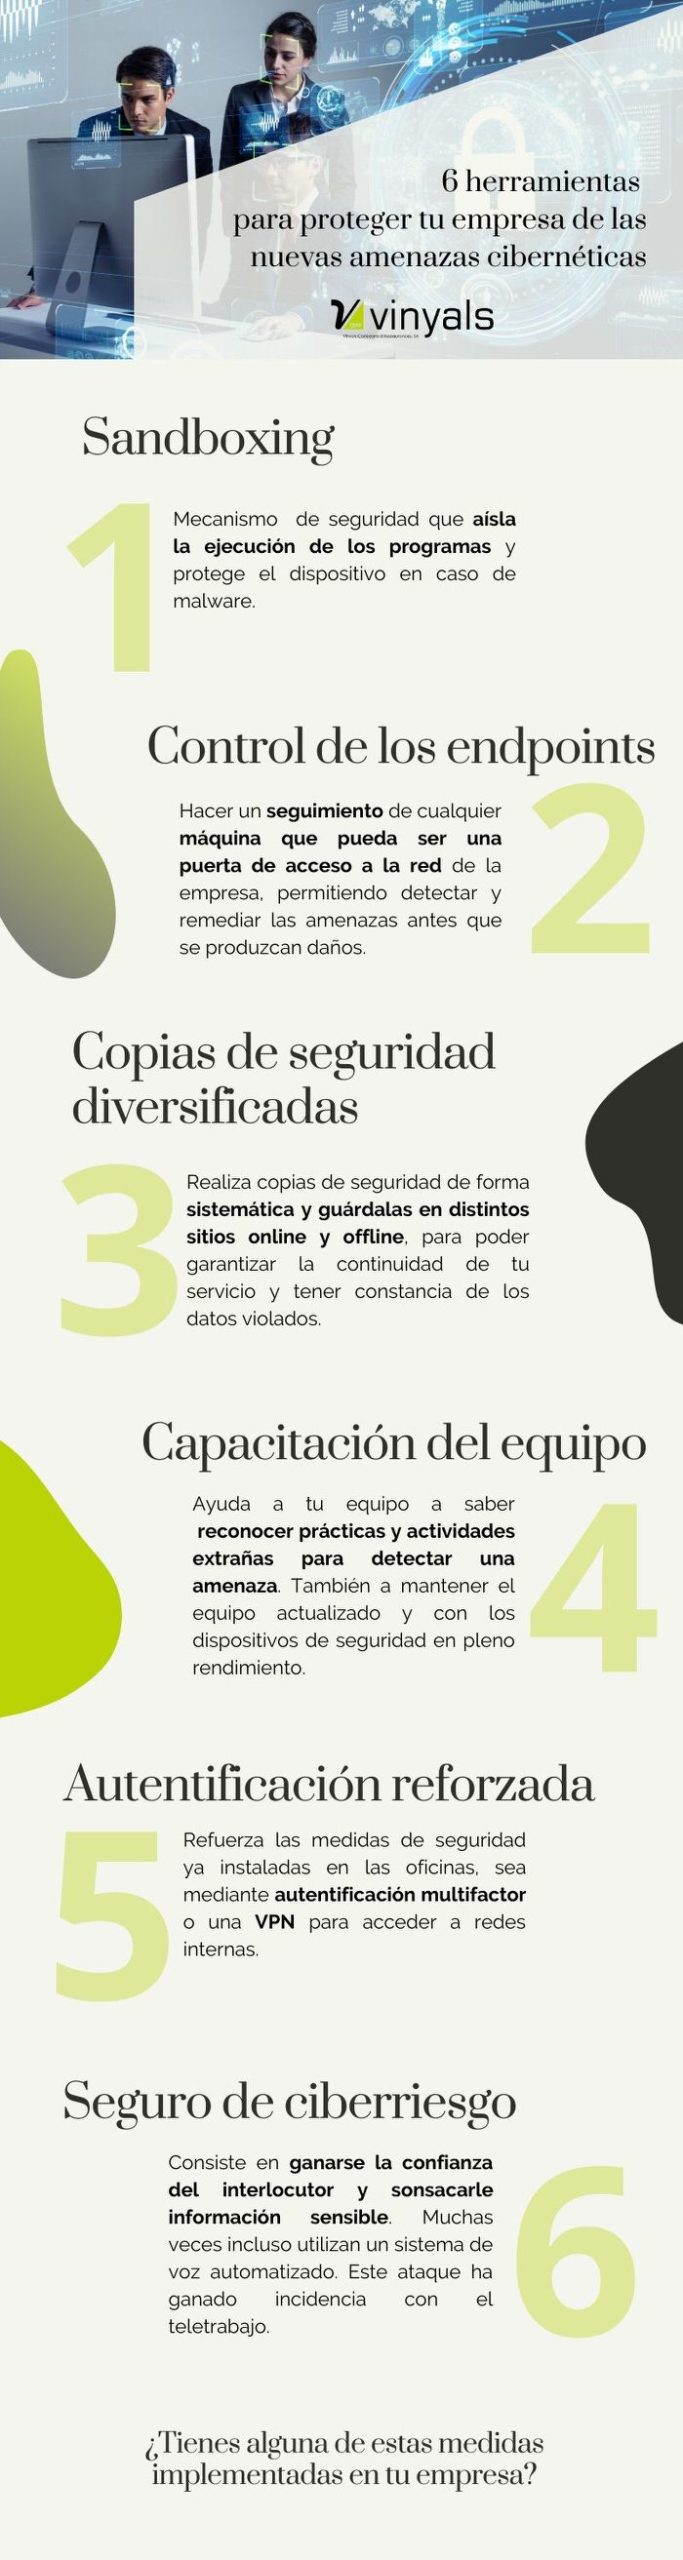
En primer lugar el teletrabajo obliga a reforzar medidas de seguridad ya instaladas en las oficinas, sea mediante autentificación multifactor o una VPN para acceder a redes internas.
También educar a tu equipo para evitar y detectar ataques, e instarle a actualizar el programario siempre que sea necesario. Lo ideal es que los dispositivos sean proporcionados por la empresa y que se asegure que cumplen con los requisitos necesarios de seguridad, tanto de hardware como de software.
Es importante realizar copias de seguridad de forma sistemática y guardarlas en distintos sitios online y offline, para poder garantizar la continuidad de tu servicio y tener constancia de los datos violados.
Como ya hemos apuntado en parágrafos anteriores, también es indispensable proteger de forma profunda la red de la empresa e instalar diferentes capas de seguridad, entre las cuales existan algunas que permitan detectar y remediar amenazas antes de que se produzcan. Estas son algunas de las técnicas:
Implementar la técnica sandboxing permite aislar la ejecución de los programas y proteger el dispositivo en caso de malware.
Llevar un control de la actividad de los dispostivos endpoint (cualquier máquina que pueda ser una puerta de acceso a la red de la empresa) permite detectar y remediar las amenazas antes que se produzcan daños.
Correlacionar lo que pasa en la red de la empresa y los eventos en los dispositivos endpoint, te da una visión global y exhaustiva de las amenazas.
En un contexto de seguridad digital, en el que la prevención es cada vez más difícil, cubrirse con un seguro de ciberriesgos gana importancia, dado que facilita la gestión de la crisis notablemente.
Iago Vinyals
Especialista en seguros de riesgos cibernéticos.
Vinyals Corredoria d’Assegurances, S.A.
Fuentes: WeLiveSecurity, Revista Byte,